Halil İbrahim BÜYÜKBAŞ
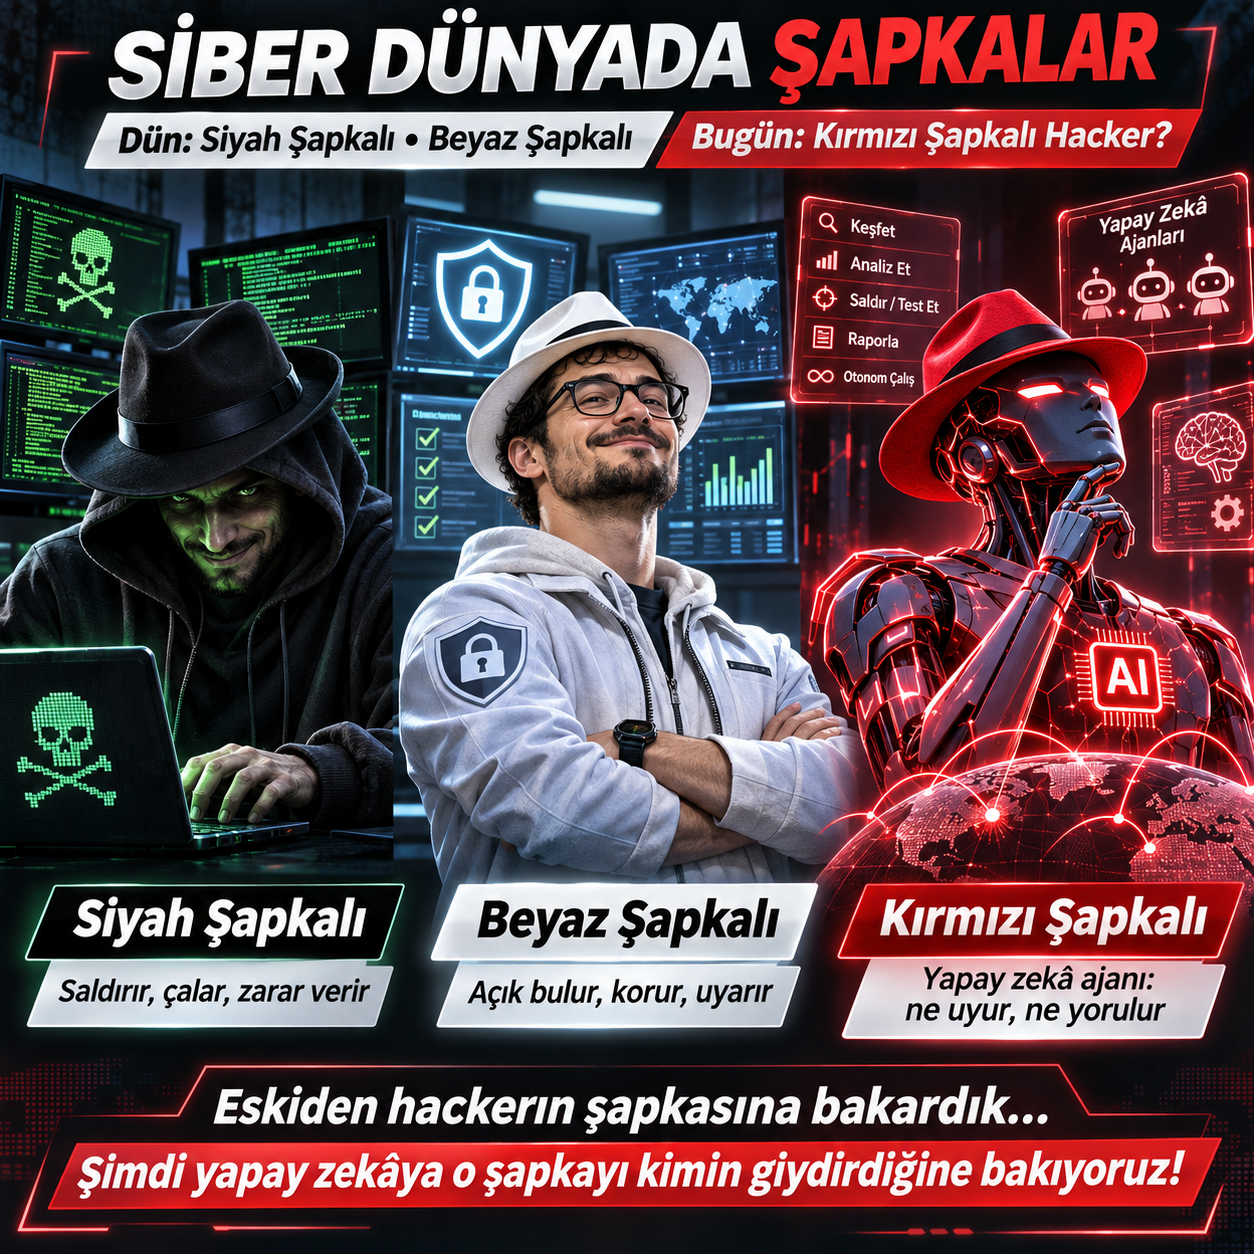
Tüm YazılarıDün hackerların şapkasının rengine bakıyorduk. Bugün yapay zekâya o şapkayı kimin giydirdiğine bakmak zorundayız!
SİBER DÜNYADA ÜÇÜNCÜ ŞAPKA: KIRMIZI ŞAPKALI HACKER!
Siber güvenlik dünyasında hackerları genellikle iki temel grupta tanıtırdık.
Siyah Şapkalı Hacker: Sistemlere izinsiz giren, bilgi çalan ve zarar veren kötü niyetli hacker.
Beyaz Şapkalı Hacker: Sistemlerin güvenlik açıklarını yetkili olarak araştıran, tespit ettiği zafiyetleri giderilmesi için bildiren ve güvenliği sağlamaya çalışan hacker.
Elbette gri şapkalılar da vardı.
Ama şimdi sahneye bambaşka bir oyuncu çıktı!
KIRMIZI ŞAPKALI HACKER: YAPAY ZEKÂ!
Bu ismi ben koydum. Siber güvenlik literatüründe böyle yerleşik bir sınıflandırma yok. Ama gidişata bakılırsa yakında hackerların şapka renklerini yeniden konuşacağız!
Çünkü bu yeni oyuncu ne uyuyor ne yoruluyor ne de mesai saati bekliyor. Bir insanın saatlerce uğraştığı işleri kimi zaman dakikalar içinde gerçekleştirebiliyor. Üstelik tek başına değil, başka yapay zekâ ajanlarıyla birlikte çalışabiliyor.
İşin en ilginç tarafı şu: Siyah şapkalı hacker onu saldırı için, beyaz şapkalı hacker ise savunma için kullanabiliyor.
Yani kırmızı şapkalının hangi tarafta yer alacağını, şimdilik onu yönlendiren insan belirliyor.
“Eskiden hackerın şapkasının rengine bakardık. Şimdi ise yapay zekâya o şapkayı kimin giydirdiğine bakmak zorundayız!”
İşte ben buna Siber Savaş 2.0 diyorum!
Şimdi gelelim işin şaka götürmeyen tarafına...
BİR SABAH UYANDIĞINIZDA...
Düşünün... Bir sabah uyandınız. Bankanızın sistemlerine girilmiş, kişisel bilgileriniz ele geçirilmiş, çalıştığınız kurumun bilgisayar ağlarına sızılmış.
Üstelik saldırının başında, bilgisayarının karşısında saatlerce çalışan tek bir hacker yok. Saldırının önemli bölümlerini yapay zekâ ajanları yürütmüş: Sistemleri taramış, güvenlik açıklarını araştırmış, erişim yetkilerini incelemiş ve elde ettiği bilgilerle başka sistemlere yönelmiş.
Hem de bütün bunları insanın yetişmekte zorlanacağı bir hızla yapmış!
Bilim kurgu filminden söz etmiyorum. FBI'ın 13 Kasım 2026 tarihli resmî güvenlik uyarısı ve Google'ın 16 Kasım'da yayımladığı tehdit analizi, yapay zekâ ajanlarının gerçek siber saldırılarda kullanıldığını ortaya koyuyor.
Peki, ne değişti? Aslında çok şey...
ARTIK HACKERIN YANINDA YAPAY ZEKÂ ORDUSU VAR!
Eskiden bir hacker, hedef aldığı kurumun sistemlerini araştırır, açıklarını bulmaya çalışır, çeşitli yöntemler deneyerek içeri girmeye uğraşırdı. Bazen günlerce, bazen haftalarca çalışması gerekirdi.
Şimdi ise saldırgan yapay zekâya bir hedef ve görev verebiliyor. Ardından birden fazla yapay zekâ ajanı farklı işleri eş zamanlı gerçekleştirmeye başlıyor.
Biri sistemleri inceliyor. Diğeri güvenlik açıklarını araştırıyor. Bir başkası hesapların erişim yetkilerini kontrol ediyor. Diğerleri elde edilen sonuçlara göre sonraki işlemleri yürütüyor. Bir yöntem başarısız olduğunda başka yolları deneyebiliyorlar.
Bu teknolojiye ajan tabanlı yapay zekâ (Agentic AI) deniliyor.
Buradaki asıl değişim, yapay zekânın yalnızca sorulara cevap vermesi değil, kendisine verilen bir hedef doğrultusunda araçları kullanarak işlem yapabilmesi.
Yani artık karşımızda yalnızca akıllı bir bilgisayar programı değil, görevin birçok aşamasını yürütebilen dijital ajanlar var.
FBI UYARDI; ÜÇ SAATTEN KISA SÜREDE YÜKSEK YETKİLİ ERİŞİM!
ABD Federal Soruşturma Bürosu FBI, 13 Kasım 2026 tarihli güvenlik bülteninde ARTEX adlı yapay zekâ destekli sızma testi platformuna dikkat çekti.
ARTEX, başlangıçta kurumların kendi sistemlerindeki güvenlik açıklarını bulmalarına yardımcı olmak amacıyla geliştirilmişti. Ancak bu tür teknolojiler kötü niyetli kişiler tarafından da kullanılabiliyor.
FBI'a göre ARTEX'in kullanıldığı bazı saldırılarda, ilk hedef belirleme aşamasından yüksek yetkili sistem erişimine üç saatten kısa sürede ulaşıldı.
Daha da dikkat çekici olan, saldırıların yalnızca bir ülkeyle veya sektörle sınırlı kalmaması. Finans, savunma, enerji, sağlık, teknoloji, kamu kurumları ve haberleşme altyapıları hedefler arasında yer aldı.
Burada önemli bir ayrıntıyı belirtelim: ARTEX'in kendisi bağımsız bir yapay zekâ modeli değil. Farklı büyük dil modellerini kullanarak güvenlik testlerini ve saldırı adımlarını yöneten bir platform.
Bu modellerle çalışabilmesi, modelleri geliştiren şirketlerin saldırıların arkasında olduğu anlamına gelmiyor.
Ancak ortada inkâr edilemeyecek bir gerçek var: Saldırıların hızı ve ölçeği büyüyor; saldırı düzenlemek için gereken teknik eşik düşüyor.
GÜNEY KORE'DE 67 BİN KİŞİNİN BİLGİLERİ ELE GEÇİRİLDİ!
FBI'ın açıklamasında yer alan olaylardan biri Güney Kore'de yaşandı. Finans kuruluşlarını hedef alan saldırılar sonucunda yaklaşık 67 bin kişinin kişisel bilgilerinin ele geçirildiği bildirildi.
Bir başka örnekte ConnectWise Cloud Backup hizmetiyle bağlantılı tedarik zinciri saldırısı dikkat çekti.
Saldırganlar, ele geçirilmiş uygulama kimlik bilgileri üzerinden müşteri kuruluşların Microsoft 365 ortamlarına ulaşmaya çalıştı. 2.250'den fazla müşteri ortamına yönelik yetkisiz oturum açma girişimleri kaydedildi.
Bu sayı, 2.250 kurumun tamamının başarıyla ele geçirildiği anlamına gelmiyor. Ancak saldırının ne kadar geniş bir alana yayılabildiğini göstermesi bakımından son derece önemli.
Şimdi düşünelim... Bir teknoloji şirketi, yüzlerce veya binlerce kuruma hizmet veriyor. Bu şirketin güvenilir bağlantıları saldırganlarca istismar edildiğinde başka kurumlar da hedef hâline gelebiliyor.
Bazen bir kuruma saldırmak için o kurumun kapısını kırmaya bile gerek kalmıyor. Güvendiği tedarikçinin kapısından giriliyor!
İşte bugün özellikle üzerinde durmamız gereken tehlikelerden biri budur.
GOOGLE DA UYARDI!
SALDIRILAR MAKİNE HIZINA ULAŞIYOR!
Google'ın tehdit araştırmacıları da ARTEX'in yanında CAIRN, CyberStrikeAI ve PentAGI gibi başka ajan tabanlı sistemlerin siber operasyonlarda kullanıldığını açıkladı.
Araştırmacıların tespiti açık: Daha önce insanların tek tek gerçekleştirdiği bazı işlemler artık kısa sürede ve otomatik biçimde yürütülebiliyor.
Elbette yapay zekâ kusursuz değil. Hata yapabiliyor, aynı işlemleri tekrarlayabiliyor ve güvenlik sistemlerinin fark edebileceği izler bırakabiliyor.
Ancak saldırgan açısından önemli olan her denemenin başarılı olması değil, çok sayıda denemenin kısa sürede yapılabilmesi.
Savunma açısından ise en kritik mesele zaman. Saldırıyı fark etmek, incelemek, karar vermek ve müdahale etmek için gereken süre giderek daralıyor.
Saldırgan makine hızında hareket ederken savunma yalnızca insan hızında çalışıyorsa, aradaki fark ciddi bir güvenlik açığına dönüşebilir.
PEKİ, YAPAY ZEKÂ KENDİ KENDİNE SAVAŞ MI BAŞLATIYOR?
Hayır. Burada bir yanlış anlaşılmanın önüne geçmek gerekiyor.
Yapay zekâ ajanlarının kullanılması, bütün siber saldırıların insanlardan bağımsız gerçekleştiği anlamına gelmiyor. Hedefleri belirleyen, sistemleri kötü amaçlarla kullanan ve bunlardan sorumlu olan hâlâ insanlar veya gruplar.
Üstelik bu faaliyetlerin tamamı askerî bir siber savaşın parçası değil. Siber suç, casusluk, veri hırsızlığı ve ekonomik amaçlı saldırılar da bu teknolojilerden yararlanabiliyor.
Ancak bu gelişme hem siber suçların hem de devlet destekli siber operasyonların geleceği açısından önemli. İnsanların yürüttüğü pek çok işlem artık yazılım ajanlarına devredilebiliyor.
Giderek daha fazla yapay zekâ destekli saldırı sistemi ile yapay zekâ destekli savunma sistemi karşı karşıya gelecek.
Siber dünyanın yeni mücadelesi yalnızca hacker ile güvenlik uzmanı arasında değil, saldırı algoritmaları ile savunma algoritmaları arasında da yaşanacak.
TÜRKİYE BU GELİŞMELERİN NERESİNDE?
Asıl üzerinde durmak istediğim konu burası.
Türkiye açısından meseleyi yalnızca bankaların veya şirketlerin güvenliği olarak değerlendirmek büyük bir eksiklik olur.
Bugün askerî haberleşme sistemlerimiz, enerji altyapılarımız, ulaştırma ağlarımız, sağlık kuruluşlarımız, kamu bilgi sistemlerimiz ve savunma sanayimizin önemli bir bölümü dijital teknolojilere dayanıyor.
Üstelik bu sistemler; yazılımlar, bulut hizmetleri, tedarikçiler ve haberleşme altyapıları üzerinden birbirine bağlı.
Dolayısıyla bir kurumun güvenliği, yalnızca kendi bilgisayarlarının güvenliğiyle sınırlı değil. Kullandığı yazılımın, hizmet aldığı şirketin, bulut altyapısının ve veri bağlantılarının güvenliği de en az onun kadar önemli.
Bu nedenle yıllardır üzerinde durduğumuz Siber Vatan kavramını artık çok daha geniş düşünmek zorundayız.
Nasıl ki kara, deniz ve hava sahamızın güvenliği millî güvenliğimizin ayrılmaz bir parçasıysa, dijital altyapılarımızın güvenliği de aynı derecede önemlidir.
Özellikle Millî Savunma Bakanlığımız, Türk Silahlı Kuvvetlerimiz, savunma sanayimiz ve kritik kamu kurumlarımız açısından yapay zekâ destekli siber tehditlere karşı hazırlık yapılması stratejik bir zorunluluktur.
Türkiye'nin kendi yapay zekâ teknolojilerini, güvenlik yazılımlarını ve tehdit istihbaratı yeteneklerini geliştirmesi bu bakımdan önem taşıyor.
Kendi sistemlerini denetleyemeyen, verisinin nerede tutulduğunu ve kimlerin hangi yetkilerle erişebildiğini bilmeyen bir ülkenin dijital egemenliğinden söz etmek kolay değildir.
PEKİ, NE YAPMALIYIZ?
Bu yeni tehdit karşısında yalnızca güvenlik duvarı kurmak veya antivirüs programı kullanmak yeterli değil.
Kurumların internete açık sistemlerini, bulut hesaplarını, tedarikçi bağlantılarını ve ayrıcalıklı erişim yetkilerini yeniden değerlendirmeleri gerekiyor.
Güvenlik merkezlerinin (SOC/SOME), saldırıları yalnızca gerçekleştikten sonra inceleyen yapılardan çıkarak olağan dışı faaliyetleri anlık tespit edebilen ve gerektiğinde kontrollü otomatik önlem alabilen sistemlerle güçlendirilmesi şart.
Yapay zekâyı yalnızca saldırganların değil, savunma ekiplerimizin de etkin biçimde kullanması gerekiyor.
Kritik altyapılarda millî yazılım çözümlerinin geliştirilmesi, bağımsız güvenlik denetimlerinin yapılması ve tedarik zincirindeki dışa bağımlılığın yönetilmesi büyük önem taşıyor.
Burada özellikle vurgulamak istediğim bir husus var:
Siber güvenlik artık yalnızca bilgi işlem personelinin sorumluluğunda değildir. Kurumların en üst yönetiminden en alt kademesine kadar herkesin ortak sorumluluğudur.
Çünkü bir çalışanın dikkatsizliği, korunmamış bir hesap veya unutulmuş bir güvenlik açığı, bütün kurumun güvenliğini tehlikeye atabilir.
YENİ SAVAŞIN GÖRÜNMEYEN ASKERLERİ
Bir zamanlar savaş denildiğinde akla askerler, silahlar ve cepheler gelirdi.
Bugün ise bir ülkenin haberleşme altyapısı, enerji sistemi, bankacılık ağı veya kamu bilgi sistemleri fiziksel bir çatışma yaşanmadan da hedef alınabiliyor.
Şimdi bu tehditlere yeni bir unsur daha eklendi: Yapay zekâ ajanları.
Onlar yorulmuyor. Mesai bitiminde evlerine gitmiyor. Aynı anda çok sayıda işlemi yürütebiliyor. Saldırının bazı aşamalarını insan müdahalesine ihtiyaç duymadan gerçekleştirebiliyor.
Elbette onları yönlendiren insanların niyetleri, kullandıkları araçların sınırları ve savunma sistemlerinin gücü sonucu belirlemeye devam ediyor.
Ancak görmezden gelemeyeceğimiz bir gerçek var.
Dün siber saldırıları gerçekleştiren insanlardı. Bugün insanların yönlendirdiği yapay zekâ ajanları saldırıların önemli bir bölümünü üstlenebiliyor.
Yarın ise bu sistemlerin ne kadar bağımsız hareket edebileceğini, geliştirdiğimiz teknolojiler ve koyduğumuz güvenlik sınırları belirleyecek.
Türkiye'nin bu yeni dönemde yalnızca saldırılardan korunması değil, kendi teknolojisini geliştirerek Siber Vatan'ın güvenliğini sağlayabilecek millî kabiliyetlerini güçlendirmesi gerekiyor.
Çünkü geleceğin siber mücadelelerinde yalnızca güçlü bilgisayarlara sahip olmak yetmeyecek. O bilgisayarları yöneten algoritmalara, bu algoritmaların kullandığı verilere ve üzerinde çalıştıkları dijital altyapılara da hâkim olmak gerekecek.
Unutmayalım...
Siber Vatan'ın güvenliği, yarının değil, bugünün millî güvenlik meselesidir.
(E) Tuğg. Halil İbrahim BÜYÜKBAŞ
Güncel Yazıları
Siber Kaos; Siyonist İntikam mı?
19 Kasım 2026
Bir Fotoğraf, Bin Sır! Farkında Mısınız?
17 Kasım 2026
Bir Videoyla Kardeşi Kardeşe Düşürmek!
12 Kasım 2026
Yerde Bir USB Bellek Buldunuz… Ne Yaparsınız?
09 Kasım 2026
“Dün Çağrı Cihazı, Bugün Dron Gözlüğü: Teknolojinin İçindeki Tuzak!”
05 Kasım 2026
PHP Skandalı: Dünyanın Dijital Kapıları Açık mı Kaldı?
02 Kasım 2026
Başımıza İcat Çıkarma!”dan “Başımıza İcat Çıkar!”a
30 Ekim 2026
Güney Kıbrıs Rumları Girit'e mi Taşınıyor?
28 Ekim 2026
Çocuğun Yaşını Soruyoruz, Dijital Orduların Kimliğini Neden Sormuyoruz?
26 Ekim 2026
Türkiye-Azerbaycan: Karabağ’da Kıbrıs’ın Hatasını Tekrarlamayalım!
24 Ekim 2026
Reklamların Sizi İzlediğini Biliyor muydunuz?
20 Ekim 2026
Gerçek Bir Hatıradan Mizahî Bir Siber Güvenlik Hikâyesi: 13 Milyon Dolar, Murat 131 v..
19 Ekim 2026
Önce Güveninizi, Sonra Paranızı Çalıyorlar!
15 Ekim 2026
Direksiyon Sizde, Kontrol Kimde?
12 Ekim 2026
Kar Erir, İz Kaybolur… Dijital İzin Kaybolur Mu?
06 Ekim 2026


