Halil İbrahim BÜYÜKBAŞ
Tüm YazılarıKarargâhtan makam odasına, savunma sanayiinden aile albümüne uzanan görünmez güvenlik açığı
Düşünün… Bir üst düzey bürokrat, önemli bir toplantının ardından çalışma arkadaşlarıyla fotoğraf çektiriyor. Bir komutan, makamında ağırladığı misafirlerini sosyal medyada paylaşıyor. Savunma sanayiinde çalışan bir mühendis, yeni projesinin heyecanını bir fotoğrafla duyuruyor.
Hepsinin niyeti iyi. Bir hatıra, bir teşekkür, bir başarı… Peki fotoğrafı inceleyen herkesin niyeti de iyi mi?
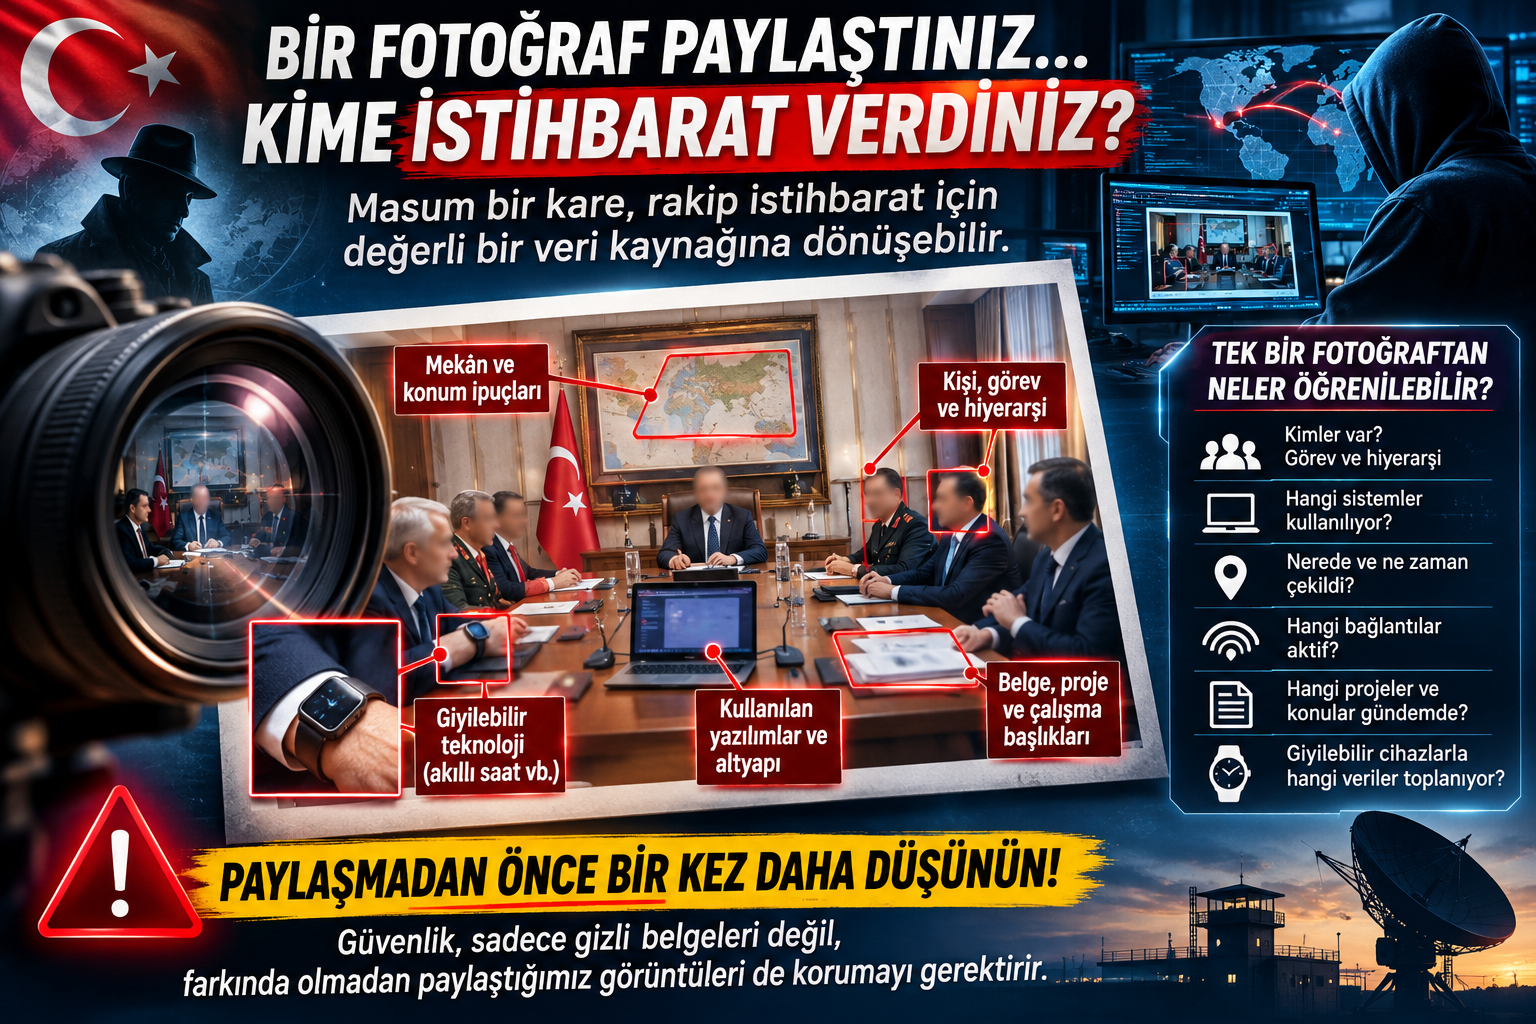
Siz yüzlere bakıyorsunuz. Bir başkası arka plandaki ekrana, masadaki evraka, yakadaki kimlik kartına, duvardaki plana ve komutanın kolundaki akıllı saate bakıyor. Siz “Güzel çıkmışız.” diyorsunuz. O ise “Buradan hangi bilgiyi elde edebilirim?” diye soruyor.
İstihbarat ve siber güvenlik alanında yıllardır edindiğim tecrübe bana şunu öğretti: Bazen korunması gereken bilgi, gizli bir belgenin içinde değil, hiç önemsenmeyen ayrıntının içindedir.
FOTOĞRAFTA GÖRDÜĞÜNÜZLE, KARŞI TARAFIN GÖRDÜĞÜ AYNI DEĞİL
İngiliz siber güvenlik kuruluşu Pen Test Partners, 2021’de yayımladığı “OpSec Leaky Images” başlıklı çalışmada çok sıradan görünen fotoğrafların nasıl bilgi sızdırabildiğini gösterdi. Bir ofis görüntüsündeki bilgisayarın modeli, kullanılan yazılımlar, kablosuz bağlantı ihtimali, masa üzerindeki belgeler ve personel kartları tek tek incelendi.
Bu çalışma bir kuruma sızıldığını anlatmıyordu. Daha çarpıcı bir gerçeği gösteriyordu: Saldırganın bazen içeri girmesine gerek kalmadan, kurumun kendisinin yayımladığı görsellerden hazırlık bilgisi toplayabilmesi.
Yüksek çözünürlüklü fotoğraflarda ve videolarda bir karede görülmeyen ayrıntı, diğerinde tamamlanabilir. Yapay zekâ yazıları okuyabilir, nesneleri tanıyabilir, görüntüleri karşılaştırabilir. Her çıkarım doğru değildir; fakat ipuçları hedefli sosyal mühendislik girişimlerine malzeme olabilir.
BİR SPOR UYGULAMASI ASKERÎ TESİSLERİ NASIL GÖRÜNÜR KILDI?
Ocak 2018’de dünya, Strava isimli spor uygulamasının yayımladığı hareket haritasını konuştu. Kullanıcıların koşu ve yürüyüş kayıtlarının bir araya getirilmesi, bazı askerî tesislerin konumları ve çevresindeki hareket düzenleri hakkında ipuçları ortaya çıkardı. Aynı yıl Pentagon, operasyon bölgelerinde konum belirleme özelliklerinin kullanımını kısıtladı.
Dikkat edin: Ortada gizli bir dosyanın çalınması yoktu. Askerler yalnızca spor yapmış, cihazları da hareketlerini kaydetmişti. Fakat masum görünen veriler birleşince askerî güvenlik meselesine dönüşmüştü.
Aynı mantığı bir askerî törene, karargâh fotoğrafına veya kritik tesisin tanıtım görüntüsüne uygulayın. Paylaşan yalnız personel olmayabilir; ailesi, ziyaretçiler veya kurumun basın birimi de bu riski farkında olmadan büyütebilir.
KOLUNUZDAKİ SAAT YALNIZCA ZAMANI MI GÖSTERİYOR?
Bir üst düzey bürokratın ziyaret fotoğrafını düşünün. Kolunda Apple Watch, Garmin ya da Samsung Galaxy Watch görünüyor. Marka ve model ipucu verebilir. Fakat bu fotoğrafa bakan kişinin konum veya sağlık kayıtlarına eriştiği anlamına gelmez. Asıl soru, saatin neleri kaydettiği ve kayıtların kimlere açık olduğudur.
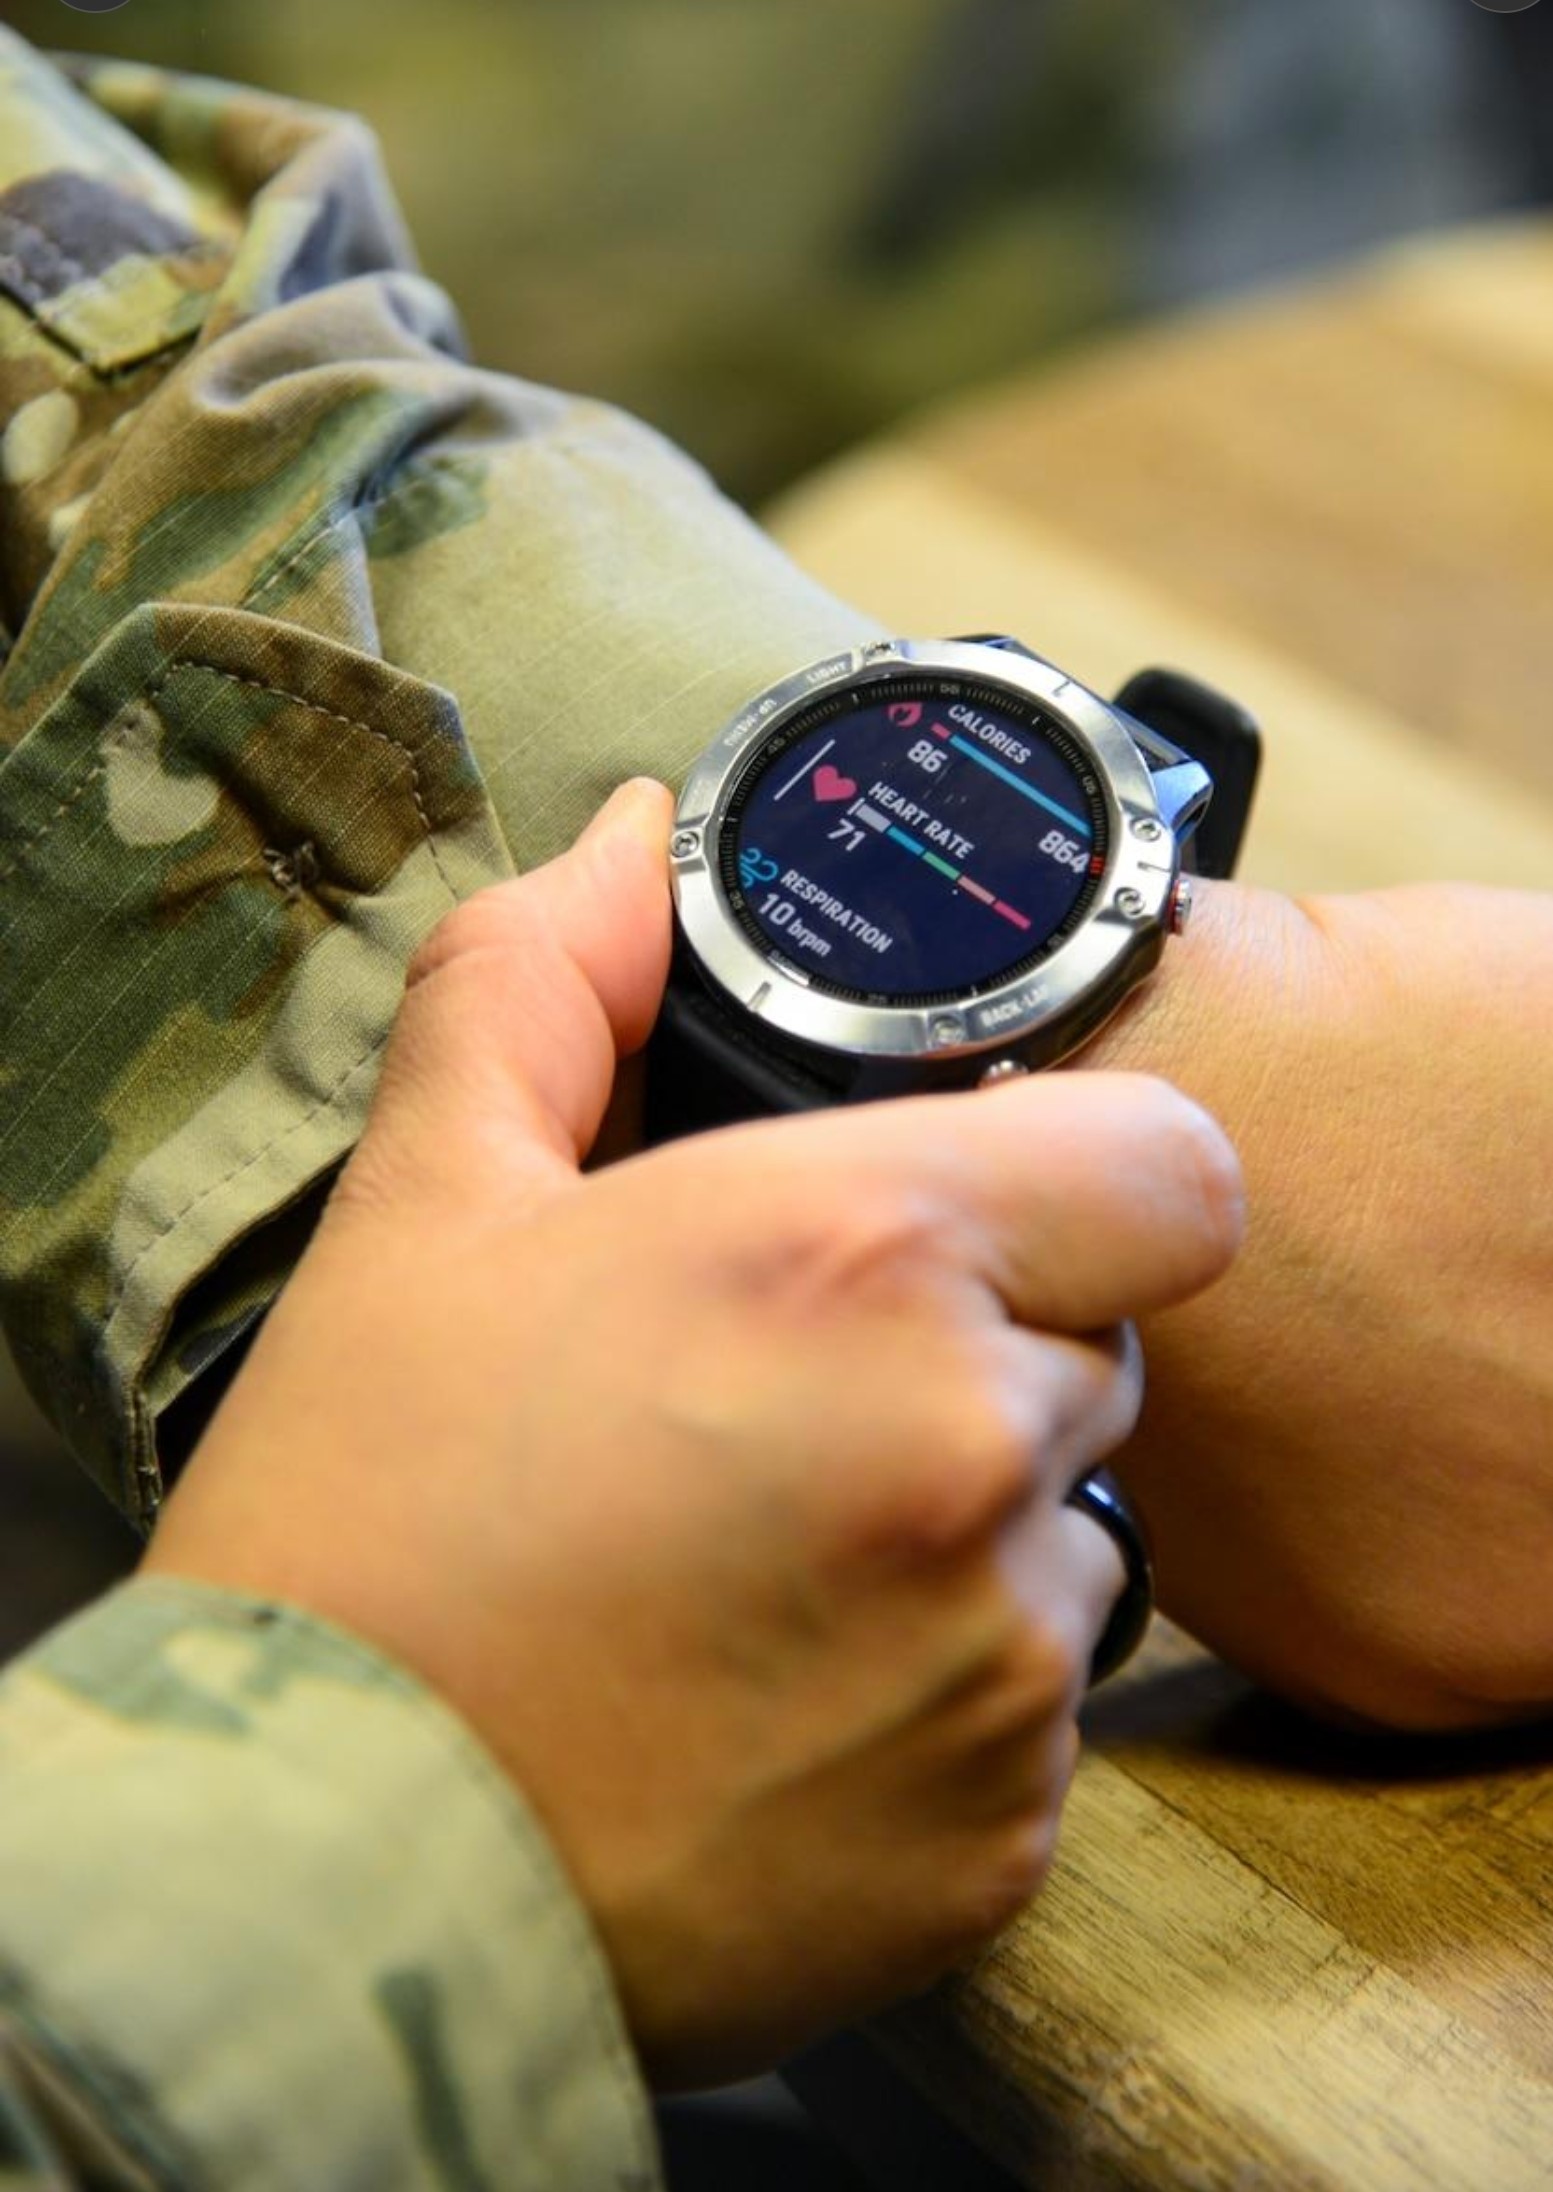
Akıllı saat ve bileklikler, ayarlara göre güzergâhı, hareket saatlerini ve sağlık verilerini kaydedip telefona veya buluta aktarabilir. 2018’de Polar Flow araştırması, bazı askerî ve istihbarat personelinin açık spor kayıtlarından görev ve özel yaşam alanları arasında bağlantı kurulabildiğini gösterdi.
Günlük yürüyüş sıradan bir alışkanlıktır; kritik görevde ise hareket rutinini açığa çıkarabilir. Akıllı yüzük ve kameralı gözlüklerde de cihazın özelliklerine göre benzer riskler bulunabilir. Sorun markada değil, farkında olmadan bırakılan dijital izlerdedir.
KOLUNDAKİ SAATİ KİMSE FARK ETMEDİ
Tamamen kurgusal bir sahne düşünün… Ülkenin geleceğini ilgilendiren hassas bir toplantı yapılacak. Girişte herkes telefonunu bırakıyor. Kapılar kapanıyor, görüşmeler başlıyor. Masadaki önemli dosyalar titizlikle korunuyor. Fakat katılımcılardan birinin kolunda bir akıllı saat var. Zamanı gösteriyor, ara sıra titreşiyor. Kimse önemsemiyor.
Toplantıdan sonra bir hatıra fotoğrafı paylaşılıyor. Bir güvenlik uzmanının gözü yüzlere değil, o bileğe takılıyor: Bu saatin mikrofonu var mı? Kablosuz bağlantısı açık mı? Bu alanda böyle bir cihaza izin veriliyor mu? Girişte kontrol edildi mi?
Peki tedbir almak için önce bir sızıntı yaşanmasını mı beklemeliyiz? Hassas kararların alındığı bir odada güvenlik yalnız kapıdaki nöbetçiyle sağlanmaz. Akıllı saat de telefon ve akıllı gözlük gibi, özellikleri ve kurum kuralları çerçevesinde değerlendirilmesi gereken bir elektronik cihazdır. İçerideki sırları korurken kolumuzdaki dijital kapıyı açık bırakmayalım.
MAKAM ODASINDA ÇEKİLEN FOTOĞRAF KİMLERE NE ANLATABİLİR?
Bir bürokratın makamında çekilen fotoğrafta açık ekran, toplantı dosyası, telefon numarası veya ziyaretçi kartı görünebilir. Tek başına önemsiz ayrıntılar, başka kaynaklarla birleşince kurumun işleyişine ilişkin tablo oluşturabilir.
Kritik personelin nerede bulunduğunu, kimlerle görüştüğünü ve güzergâhlarını sürekli paylaşması daha tehlikelidir. Çünkü konu yalnız bilgi sızıntısı değil; kişinin ve ailesinin hedefli takip, kimliğe bürünme, oltalama ve fiziki tehdit riskiyle karşılaşmasıdır.
Özellikle savunma, istihbarat, enerji, ulaştırma, haberleşme ve kamu yönetiminin hassas görevlerinde bulunanların, “Ben yalnızca kendimi paylaşıyorum.” deme lüksü yoktur. Görevleri nedeniyle kişisel paylaşım bazen kurumsal sonuç doğurabilir.
BİR FOTOĞRAF BAZEN BİR SALDIRININ İLK ADIMIDIR
Mühendisin masasında görünen yazılım, ertesi gün gönderilecek sahte teknik destek e-postasını inandırıcı kılabilir. Yöneticinin ziyaret programı, onun adına açılan sahte hesaba güven kazandırabilir. Kritik personelin yakınlarının paylaşımları, ailesini de hedef hâline getirebilir.
Tek fotoğrafın mutlaka saldırıya yol açtığını söylemiyoruz. Ancak görseller, hedef hakkında bilgi toplamak ve saldırıyı kişiselleştirmek için kullanılabilir. İstihbaratın bir boyutu da parçaları birleştirmektir.
Fotoğraf dosyasında konum verisi bulunabilir. Bazı platformlar metadata kayıtlarını temizler; fakat her paylaşımda bu garanti değildir. Bilgiler silinse de arka plandaki tabelalar, ekranlar ve paylaşım zamanı görünür kalabilir.
PEKİ NE YAPMALIYIZ?
Askerî birliklerde, kritik kamu kurumlarında ve savunma sanayiinde fotoğraf yayımlamak yalnızca basın faaliyeti sayılmamalı. Güvenlik birimleriyle ortak kontrol süreci oluşturulmalı.
Hassas alanlarda izinsiz çekim yapılmamalı. Fotoğraflarda ekran, belge, kart, görev çizelgesi ve güvenlik düzeni kontrol edilmeli. Konum verileri temizlenmeli, görev hareketleri anlık paylaşılmamalı. Akıllı saat ve telefonların kayıt, kablosuz bağlantı ve bulut paylaşımı kurum politikasına göre yönetilmeli; gerektiğinde cihazlar içeri alınmamalı.
Aileler de bilinçlendirilmeli. Çünkü personelin koruduğu bilgiyi, iyi niyetli bir yakını farkında olmadan paylaşabilir. Resmî hesaplarda yayın öncesi güvenlik kontrolü standart olmalı.
Çözüm fotoğrafı veya sosyal medyayı yasaklamak değil; paylaşmadan önce karşımızdakinin bu görüntüden ne öğrenebileceğini düşünmektir.
Bir fotoğraf çekip paylaşmak birkaç saniye sürer. Ama o karede görünen bir ayrıntının doğuracağı güvenlik sorununu gidermek aylar, hatta yıllar alabilir.
Unutmayın: Siz fotoğrafta hatıranızı saklıyor olabilirsiniz. Başkaları ise sizin hiç fark etmediğiniz bilgileri biriktiriyor olabilir.
(E) Tuğg. Halil İbrahim BÜYÜKBAŞ
Güncel Yazıları
Bir Videoyla Kardeşi Kardeşe Düşürmek!
12 Kasım 2026
Yerde Bir USB Bellek Buldunuz… Ne Yaparsınız?
09 Kasım 2026
“Dün Çağrı Cihazı, Bugün Dron Gözlüğü: Teknolojinin İçindeki Tuzak!”
05 Kasım 2026
PHP Skandalı: Dünyanın Dijital Kapıları Açık mı Kaldı?
02 Kasım 2026
Başımıza İcat Çıkarma!”dan “Başımıza İcat Çıkar!”a
30 Ekim 2026
Güney Kıbrıs Rumları Girit'e mi Taşınıyor?
28 Ekim 2026
Çocuğun Yaşını Soruyoruz, Dijital Orduların Kimliğini Neden Sormuyoruz?
26 Ekim 2026
Türkiye-Azerbaycan: Karabağ’da Kıbrıs’ın Hatasını Tekrarlamayalım!
24 Ekim 2026
Reklamların Sizi İzlediğini Biliyor muydunuz?
20 Ekim 2026
Gerçek Bir Hatıradan Mizahî Bir Siber Güvenlik Hikâyesi: 13 Milyon Dolar, Murat 131 v..
19 Ekim 2026
Önce Güveninizi, Sonra Paranızı Çalıyorlar!
15 Ekim 2026
Direksiyon Sizde, Kontrol Kimde?
12 Ekim 2026
Kar Erir, İz Kaybolur… Dijital İzin Kaybolur Mu?
06 Ekim 2026
Telefon Tutmazdı, Televizyon İzlenmezdi… Şimdi de Yapay Zekâ Dünyayı Yok Edecek(!) Öy..
28 Eylül 2026
Aynı Şeyi mi Duyuyoruz?
26 Eylül 2026


